
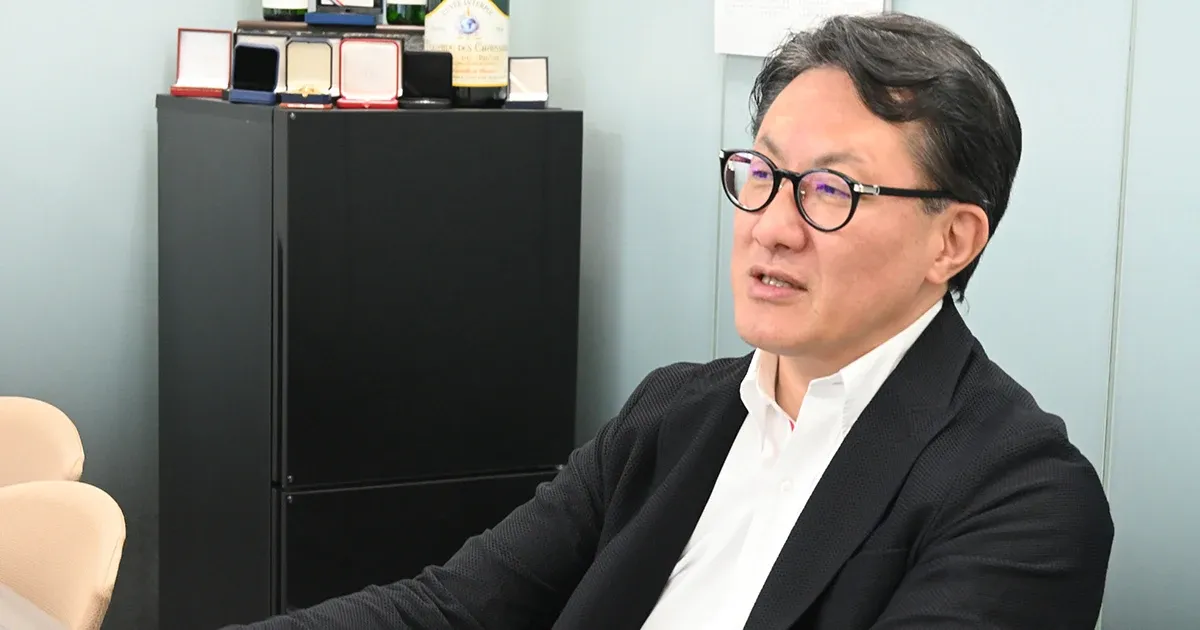
كلما أصبحت المجتمع أكثر رقمنة، زادت تهديدات الهجمات السيبرانية. في الواقع، في هذه اللحظة نفسها، من المؤكد أن هناك كيانًا يخضع لهجوم مماثل في مكان ما في العالم. في مايو من هذا العام، صرخ نوبورو ناكاتاني—الذي تم تعيينه حديثًا كمدير أمان (CSO) لشركة NEC و رئيس شركة NEC Security، Ltd.—الإنذار، قائلاً: “على الرغم من أن التحول الرقمي في ازدياد، فإن الشركات تتأخر عندما يتعلق الأمر بتنفيذ التدابير الأمنية اللازمة لحماية المعلومات والعمليات الحيوية.” لقد جلسنا مؤخرًا مع ناكاتاني، أحد أبرز محترفي الأمان في اليابان، ذو خبرة واسعة في القطاعين العام والخاص، بما في ذلك INTERPOL، لمناقشة طموحات مجموعة NEC للمستقبل.
محترف تحقيقات جرائم إلكترونية من الدرجة العالمية
──كيف شاركت في الأمن السيبراني على مدى مسيرتك المهنية؟
بدأت أعمل في بنك بعد التخرج من الجامعة، لكنني استقلت تقريبًا على الفور لأنني أدركت أنه سيكون من الصعب حل القضايا الاجتماعية من هناك، وهو ما كنت أطمح إليه في النهاية. في عام 1993، انضممت إلى وكالة الشرطة الوطنية اليابانية، حيث شغلت عددًا من المناصب، بما في ذلك مدير قسم الشؤون الخارجية المسؤول عن مكافحة التجسس في مقر شرطة محافظة كاناغاوا. لاحقًا، عندما شهدت التحول من التجسس المادي إلى التجسس السيبراني، بدأت أتابع منع الجرائم الإلكترونية.
في عام 2007، أُرسل إلى INTERPOL للعمل كمدير مساعد للجرائم المالية والتقنية العالية. ثم، بعد إعداد تقرير عن ثغرات النظام بعد هجوم إلكتروني، تم تعييني مدير أنظمة المعلومات والتكنولوجيا ومدير أمن المعلومات (CISO). في عام 2012، تم تعييني مديرًا تنفيذيًا للمجمع العالمي للابتكار (IGCI) الذي تأسس حديثًا في سنغافورة.أثناء عملي في IGCI، دعمت التحقيقات الدولية المتعلقة بالجرائم الإلكترونية وشجعت الشراكات العامة والخاصة العالمية. في ذلك الوقت، أبرمنا حتى اتفاقية شراكة مع NEC. بسبب خلفيتي الشرطية، كان التعرف على البصمة هو ما جاء في بالي أولًا عندما فكرت في NEC، لكنني أتذكر أنني قلت لنفسي، "سوف يبدؤون بالتركيز على الأمن السيبراني."
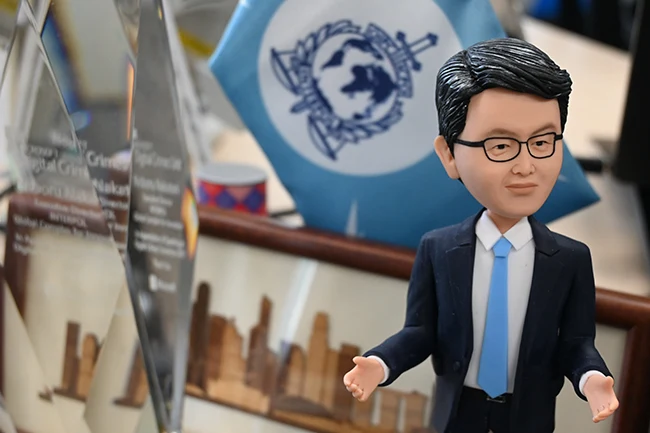
رغبة في الحفاظ على أمان الناس وحمايتهم
──أصبحت في النهاية من دعاة الأمن السيبراني في NEC.
عندما جلست وفكرت في مسار مستقبلي المهني، قررت أن أغيّر المسار وأبدأ في تقديم الأمن السيبراني من اليابان. عندما انضممت إلى وكالة الشرطة الوطنية اليابانية، كان دافعي الأساسي هو حماية سلامة وأمن الأمة وشعبها، وهو ما يتشابه مع هدف NEC “خلق قيم اجتماعية للسلامة والأمن والعدالة والكفاءة لتعزيز عالم أكثر استدامة حيث يملك الجميع فرصة للوصول إلى كامل إمكاناتهم.” بعد عودتي إلى اليابان من INTERPOL، عملت في Yahoo Japan Corporation (المعروفة حاليًا باسم LY Corporation) قبل الانضمام إلى NEC.
──ما الذي تعتبره نقاط قوة NEC عندما يتعلق الأمر بالأمن السيبراني؟
منذ أن قدمت NEC حلول الأمن السيبراني منذ فترة طويلة بالتعاون مع تكامل الأنظمة (SI)، فإن أحد أعظم نقاط قوتها هو أنها لديها بالفعل خبرة في حماية عمليات العملاء في القطاعات العامة والخاصة—حتى على المستوى الحيوي للمهام—وأنها تعاملت أيضًا مع هجمات سيبرانية فعلية.
في الوقت نفسه، يصبح الأمن الاقتصادي أكثر أهمية من أي وقت مضى بسبب التغييرات في الوضع الدولي. هناك حاجة إلى نهج أكثر استباقية للدفاع السيبراني، وتشريعات اليابان لإنشاء نظام تصفية أمنية جديدة للوصول إلى المعلومات المصنفة من المقرر أن تدخل حيز التنفيذ في السنة المالية 2025. لمواكبة هذه التغييرات، ستحتاج NEC أيضًا إلى النمو إلى مرحلة مختلفة عن الماضي. لهذا السبب سيكون من المهم إجراء استثمارات صلبة لتعزيز قدراتنا التنظيمية، بما في ذلك الموارد البشرية والمرافق.مع مجموعة تشمل الذكاء الاصطناعي، والتعرف على البصمة، والتشفير الكمومي، والكابلات تحت البحر، فإن NEC هي شركة ذات محفظة لا مثيل لها في العالم. إذا نجحنا في "دمج" هذه العروض، يجب أن نكون قادرين على اقتراح شكل جديد من الأمان. أؤمن أن NEC لديها إمكانات هائلة للنمو.
الرؤية المثالية للأمان في عصر التحول الرقمي (DX)
──الظروف والقوانين والأنظمة المتعلقة بالأمن السيبراني تختلف من بلد إلى آخر.
القوانين والأنظمة المتعلقة بالأمن في دول العالم تتزايد صرامتها وتعقيدها كل عام. بالنسبة للشركات التي تتعامل على مستوى عالمي، من الضروري الامتثال الكامل لهذه القوانين والأنظمة. لهذا السبب يحتاج NEC إلى التركيز على توفير حلول محلية مبنية على نموذج قياسي تم إنشاؤه من بيانات المجموعة بأكملها وتخصيصه للأنظمة والاحتياجات المحلية في كل بلد. بدلاً من تنفيذ القرارات التي تتخذها المقر الرئيسي فقط، سننشئ نظامًا يعمل فيه المسؤولون في كل بلد معًا لتحسين قدرات مجموعة NEC ككل.
في اليابان، يقود الحكومة والشركات الكبرى مسار تعزيز DX. بينما يمكن تشبيه DX بـ "الطب" المستخدم لتحسين الإنتاجية والكفاءة، يمكن أن يكون له أيضًا "آثار جانبية" مثل خروقات الخصوصية أو تسرب البيانات. لهذا السبب، فإن تدابير الأمان ضرورية. ومع ذلك، غالبًا ما تفتقر الشركات الصغيرة والمتوسطة، على سبيل المثال، إلى الكوادر والموارد المالية المخصصة لهذه التدابير. هناك حتى حالات لا تمتلك فيها الوكالات الحكومية أو الشركات الكبرى الموارد الكافية.──كيف يخطط NEC لمعالجة هذه القضايا؟
حتى أولئك الذين لا يملكون معرفة تقنية، يعرفون أن الأمان هو قضية واضحة يجب معالجتها، ومع ذلك هناك ميل لرؤيتها كشيء خاص في سياق DX. عند اتخاذ إجراءات جديدة في الفضاء الرقمي، فإن الأمان المتكامل من البداية بدلاً من إضافته لاحقًا أمر حاسم. كموفر رائد في حلول DX والأمن السيبراني في اليابان، تقع على عاتق NEC واجب تقديم خيارات قابلة للتنفيذ للعملاء مع رفع الوعي حول أهمية دمج الأمن السيبراني في الأنظمة من البداية.
أريد أن أُنشر أن الأمان لا يجب أن يكون فكرة لاحقة. في المستقبل، أرى NEC تمتلك قدرات تناسب شركة أمن سيبراني في هذا المجتمع الرقمي وتسعى لأن تكون شركة تحول أمان رقمي (DSX) تعزز DX بطريقة آمنة، آمنة، ومستدامة، وقادرة على أن تكون محركًا لحل المشكلات التي تواجه المجتمع في كل مكان.